Khi iPhone báo động: hướng dẫn nhận diện và phản ứng với Threat Notification của Apple
Nhận được một cảnh báo bảo mật từ iPhone có thể gây hoang mang: đó là thông báo hệ thống hay dấu hiệu của một cuộc tấn công tinh vi? Apple gần đây đã mở rộng việc gửi thông báo nguy cơ nhắm mục tiêu (Threat Notification) tới người dùng trên toàn cầu sau khi phát hiện các thiết bị có dấu hiệu bị nhắm tới bởi phần mềm gián điệp chuyên dụng. Bài viết này giải thích rõ hơn bản chất cảnh báo, cách xác minh tính hợp lệ và các bước cần làm nếu bạn thấy thông báo tương tự xuất hiện trên iPhone, iPad hoặc Mac.
Threat Notification là gì và vì sao Apple gửi?
Threat Notification là loại cảnh báo bảo mật có độ tin cậy cao mà Apple chỉ gửi khi hệ thống phát hiện có bằng chứng đủ mạnh cho thấy một tài khoản hoặc thiết bị cụ thể đang bị nhắm mục tiêu. Khác với các thông báo bảo mật bình thường, đây là phản ứng của Apple trước những cuộc tấn công có chủ đích—thường là nhằm vào người sở hữu thông tin nhạy cảm.
Theo thông tin được công bố, dạng cảnh báo này có thể xuất hiện trực tiếp trên màn hình khóa hoặc trong mục Settings của thiết bị iOS và macOS. Apple đã triển khai thông báo này rộng rãi và đã gửi tới người dùng ở hơn 150 quốc gia, nhằm cảnh báo kịp thời khi phát hiện dấu hiệu xâm nhập tinh vi.
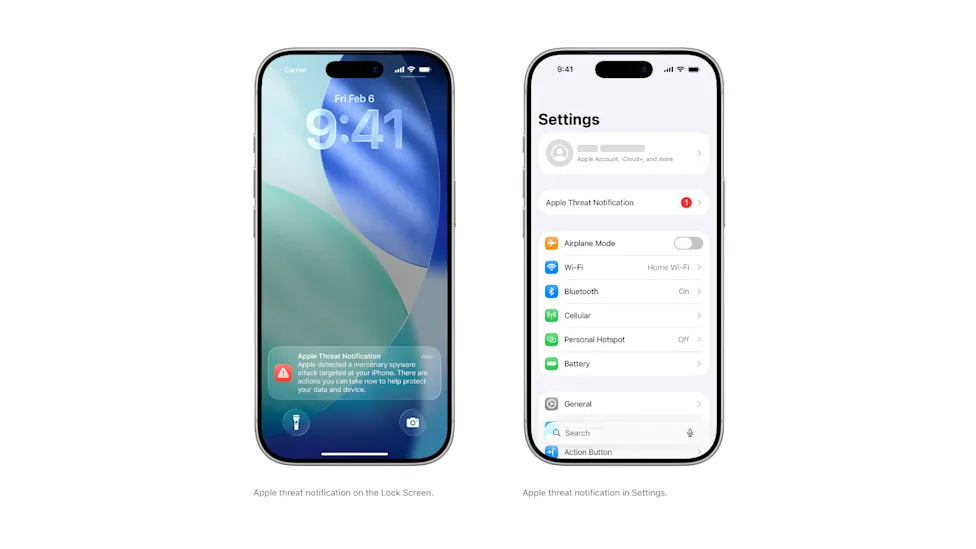
Người dùng iPhone, iPad và Mac cần đặc biệt lưu ý nếu nhận được cảnh báo như hình ảnh từ Apple. (Ảnh: Apple)
Đặc điểm của các cuộc tấn công bằng “mercenary spyware”
Apple lưu ý các cuộc tấn công được thực hiện bằng loại phần mềm gián điệp thương mại có tính chọn lọc cao, thường được gọi là mercenary spyware. Những công cụ này khác biệt so với mã độc đại trà ở một số điểm then chốt:
- Chỉ nhắm tới một số mục tiêu nhất định thay vì phát tán đại trà.
- Phát triển và duy trì với chi phí lớn, do đó thường do bên có nguồn lực tài chính thuê phát triển.
- Hoạt động trong thời gian ngắn hoặc theo chu kỳ, khiến việc phát hiện bằng cách dò tìm mẫu thông thường khó khăn hơn.
Do tính tinh vi và chi phí phát triển cao, những công cụ này thường được thiết kế để vượt qua biện pháp phòng thủ thông thường, khiến Apple phải áp dụng quy trình xác minh và cảnh báo chuyên biệt khi phát hiện dấu hiệu bị nhắm tới.
Làm sao để biết cảnh báo là thật hay giả?
Lo ngại kẻ xấu lợi dụng thông báo để lừa đảo là hoàn toàn có cơ sở. Apple đã chỉ ra vài điểm giúp người dùng kiểm tra tính hợp lệ của Threat Notification:
- Các cảnh báo thật có thể xuất hiện ngay trên màn hình khóa hoặc trong Settings trên thiết bị Apple.
- Apple có thể gửi email liên quan từ địa chỉ [email protected]. Tuy nhiên, email có thể bị giả mạo, nên đây không phải là phương thức xác minh duy nhất.
- Cách chắc chắn hơn để xác minh là đăng nhập tài khoản Apple trên trình duyệt web và kiểm tra khu vực thông báo ở đầu trang tài khoản — nếu cảnh báo thật, thông báo sẽ xuất hiện ở đó.
Apple cũng nhấn mạnh: công ty sẽ không yêu cầu bạn cung cấp mật khẩu, mã xác minh, cài đặt ứng dụng hoặc hồ sơ cấu hình thông qua email hoặc cuộc gọi. Bất kỳ yêu cầu mở file, nhấp vào liên kết để “xác nhận” hay cài đặt điều gì đó qua email/call đều cần nghi ngờ cao độ.
Nên làm gì khi thấy Threat Notification?
Nếu hệ thống thiết bị của bạn hiển thị Threat Notification, Apple khuyến nghị xem đó như một vấn đề bảo mật nghiêm trọng thay vì thông báo hệ thống bình thường. Các bước hành động cơ bản, phù hợp với thông tin Apple cung cấp, gồm:
- Không bấm các liên kết trong email hoặc làm theo hướng dẫn được gửi qua cuộc gọi mà bạn không xác minh được nguồn gốc.
- Kiểm tra thông báo trực tiếp trên thiết bị (màn hình khóa hoặc Settings) và trên trang quản lý tài khoản Apple bằng trình duyệt để xác nhận.
- Kích hoạt Lockdown Mode (Chế độ Phong tỏa) nếu có căn cứ cho rằng thiết bị đang bị nhắm tới. Chế độ này thiết kế để giảm bề mặt tấn công bằng cách hạn chế một số tính năng có thể bị lợi dụng trong các chiến dịch tấn công tinh vi.
- Tìm đến chuyên gia hoặc dịch vụ hỗ trợ kỹ thuật có thẩm quyền khi nghi ngờ thiết bị đã bị xâm nhập để kiểm tra kỹ lưỡng và xử lý tiếp theo.
Apple cũng đã làm mới giao diện Threat Notifications nhằm giúp người dùng dễ nhận biết mức độ nghiêm trọng và tiếp cận tài liệu hướng dẫn bảo vệ thiết bị nhanh hơn.
Phân biệt Threat Notification với các cảnh báo bảo mật thông thường
Điểm khác biệt cơ bản nằm ở mức độ tin cậy và mục tiêu của cảnh báo. Các cảnh báo bảo mật thông thường có thể đề cập tới lỗi phần mềm, cập nhật hệ điều hành hoặc nguy cơ từ phần mềm phổ biến; trong khi Threat Notification chỉ được gửi khi có bằng chứng đáng tin cậy cho thấy một thiết bị hoặc tài khoản cụ thể đang bị nhắm mục tiêu trong một chiến dịch có chủ đích.
Apple nhấn mạnh rằng công ty không phát loại cảnh báo này đại trà — chỉ khi có cơ sở vững chắc. Vì vậy, khi nhận được, người dùng nên coi đó là tín hiệu cần hành động ngay.
Nguy cơ lừa đảo mượn danh cảnh báo của Apple
Một rủi ro khác là kẻ gian sẽ lợi dụng nỗi lo sợ để gửi email giả, thực hiện cuộc gọi mạo danh hoặc các chiêu trò khác nhằm chiếm đoạt thông tin. Dấu hiệu cảnh báo giả thường bao gồm yêu cầu cung cấp mật khẩu, mã OTP, hoặc yêu cầu cài đặt phần mềm/ cấu hình qua đường link trong email.
Để bảo vệ bản thân, hãy ưu tiên xác minh trực tiếp trên thiết bị và tài khoản Apple qua trình duyệt; tuyệt đối không cung cấp thông tin nhạy cảm qua email hoặc cuộc gọi không xác thực.
Các câu hỏi thường gặp (FAQ)
1. Người dùng phổ thông có dễ trở thành mục tiêu không?
Theo Apple, nguy cơ người dùng phổ thông bị nhắm mục tiêu bởi mercenary spyware là rất thấp. Những cuộc tấn công kiểu này thường hướng tới những cá nhân hoặc tổ chức có thông tin nhạy cảm.
2. Apple có gửi Threat Notification cho tất cả người dùng không?
Không. Apple chỉ gửi khi có bằng chứng và độ tin cậy cao cho thấy một tài khoản hoặc thiết bị cụ thể đang bị nhắm tới, chứ không gửi đại trà.
3. Nếu tôi nhận email từ [email protected] thì có chắc là thật?
Một email từ địa chỉ này có thể là thông báo hợp lệ, nhưng email có thể bị giả mạo. Cách an toàn nhất là đăng nhập vào tài khoản Apple bằng trình duyệt và kiểm tra phần thông báo ở đầu trang thay vì làm theo hướng dẫn trong email.
4. Lockdown Mode có phải là giải pháp duy nhất khi bị nhắm tới?
Lockdown Mode là một biện pháp khẩn cấp do Apple khuyến nghị nhằm giảm bề mặt tấn công. Nếu nghi ngờ thiết bị bị xâm nhập, nên kích hoạt Lockdown Mode và tìm đến chuyên gia bảo mật để được hỗ trợ chuyên sâu.
Kết luận: xử lý thông minh khi thiết bị nhận cảnh báo
Cảnh báo Threat Notification là tín hiệu nghiêm túc và khác biệt so với thông báo bảo mật thông thường. Khi gặp cảnh báo, hành động khôn ngoan là xác minh tính hợp lệ qua thiết bị và trang quản lý tài khoản, tránh tương tác qua email hoặc cuộc gọi không xác thực, và bật các biện pháp phòng vệ như Lockdown Mode nếu cần. Nếu còn nghi ngờ về mức độ xâm nhập, tìm trợ giúp từ chuyên gia để kiểm tra sâu hơn. Việc nhận diện đúng và xử lý kịp thời có thể ngăn chặn hậu quả nặng nề từ các cuộc tấn công được thiết kế chọn lọc.
Để mở rộng hiểu biết về việc các nhà phân phối xây dựng danh mục sản phẩm trước mùa bán chạy, bạn có thể đọc phân tích chiến lược và mục tiêu tăng trưởng qua bài viết chiến lược mở rộng phụ kiện trước mùa iPhone, nội dung giúp bạn nắm rõ cách các thương hiệu chuẩn bị nguồn hàng và kích cầu.
Nếu bạn quan tâm đến những điện thoại vừa ra mắt với nhiều tính năng AI và đang cân nhắc mua trong đợt khuyến mãi, tham khảo đánh giá chuyên sâu về sản phẩm và mức giảm giá thực tế tại đánh giá HONOR 600: AI và camera 200MP để biết được lợi thế phần cứng và giá trị mua sắm.
Với những người muốn tìm hiểu cách AI trên smartphone thực tế hỗ trợ công việc hàng ngày, bài trải nghiệm về Galaxy S26 Ultra cung cấp góc nhìn về các tính năng như chuyển bản ghi, dịch và chỉnh sửa ảnh ngay trên máy tại trải nghiệm Galaxy S26 Ultra với AI hỗ trợ công việc.
Lưu ý kỹ thuật: Nội dung mang tính tham khảo công nghệ, không thay thế tư vấn chuyên môn IT hay bảo mật. Hãy kiểm chứng từ nhiều nguồn trước khi áp dụng.
Tác giả
admin
Biên tập viên công nghệ tại Thư viện công nghệ.